Mostrando postagens com marcador Vírus. Mostrar todas as postagens

domingo, julho 08, 2012

DNSChanger


Pessoal, cuidado. Perigo real e imediato, rsrsrs Façam os testes indicados abaixo, better be safe than sorry!

Milhares de usuários de computadores ao redor do mundo, infectados com um vírus desde 2011, podem perder sua conexão à internet nesta segunda-feira (9), com a expiração de uma rede de segurança criada pelas autoridades norte-americanas, segundo especialistas. O problema é produzido pelo vírus conhecido como DNSChanger, criado por hackers para redirecionar o tráfego da internet ao obter IPs pelo sistema de nomes de domínio de navegadores da web (DNS). Os endereços ficaram sob o controle do FBI depois que o órgão desarticulou a quadrilha, e desde então os endereços têm sido mantidos no ar para que as vítimas não perdessem parte da conexão à internet. No entanto, essa ordem judicial obtida pelo FBI expira nesta segunda-feira (9), quando especialistas afirmam que os computadores infectados devem enfrentar um "dia do juízo final da internet". Os sites do FBI, Facebook, Google, provedores de internet e empresas de segurança estão alertando seus usuários sobre o problema, além de orientar sobre formas de corrigir a falha.

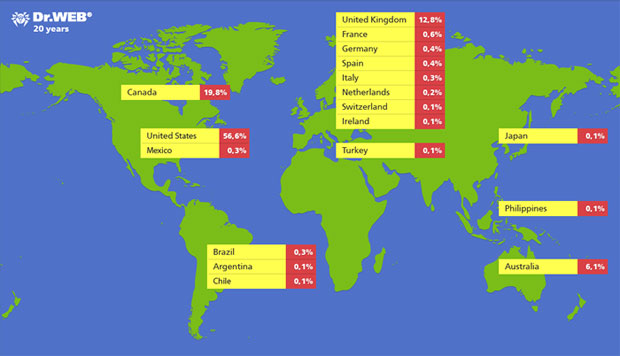
As estatísticas mais recentes apontam que ainda restam 300 mil computadores com o vírus no mundo. O Brasil é o 13° país mais infectado, com mais de 6 mil sistemas ainda utilizando os servidores que serão desligados, de acordo com estatísticas do “DNSChanger Working Group”. O maior número de computadores afetados está nos EUA (69 mil). Em novembro de 2011, ao menos 4 milhões de máquinas em mais de 100 países estavam contaminadas. A empresa de segurança Internet Identity reportou que pelo menos 58 das 500 maiores companhias americanas e duas grandes instituições governamentais tinham máquinas corrompidas pelo DNSChanger. Um número pouco expressivo quando comparado ao do mês de janeiro, quando metade das empresas e agências estava infectada.

Como verificar

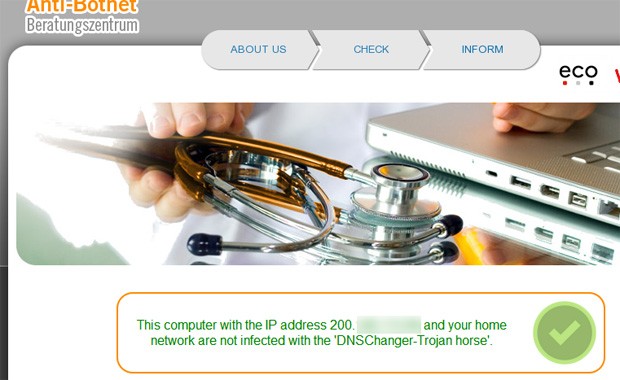
Usuários podem verificar se seus computadores estão corrompidos por meio de um teste na página do grupo que investiga o vírus (acesse aqui), ou de diversos outros operados por firmas de segurança. A página DNS-Changer.eu (acesse aqui) também realiza uma verificação rápida baseada no endereço IP do computador. Não acesse a página com tradutores web ou qualquer outra ferramenta. Apenas clique em "Start" e veja o resultado. A McAfee, que também desenvolveu uma ferramenta (acesse aqui), recomenda que os usuários limpem seus sistemas antes de segunda-feira. “Se os usuários de computadores tiverem configurações alteradas no DNS de seus servidores, não poderão acessar sites, enviar e-mails ou usar serviços on-line", informou a McAfee em comunicado divulgado na quinta-feira (5).

Seis estonianos e um russo foram acusados, em novembro de 2011, por transmitir o vírus para várias redes, incluindo da Nasa. O grupo teria faturado pelo menos US$ 14 milhões (cerca de R$ 28 milhões), de acordo com o FBI. Em fevereiro, quando os servidores já seriam desligados, havia 3 milhões de PCs infectados e as autoridades pediram na Justiça que o desligamento fosse adiado. A fraude, realizada entre 2007 e outubro de 2011, redirecionava pessoas que faziam buscas para diversos sites, como o iTunes, Netflix e até mesmo o da Receita Federal norte-americana.

Como funciona

O Domain Name System (DNS) é o serviço de internet que permite a existência de endereços como "www.g1.com.br". O DNS serve como uma lista telefônica, transformando esses "nomes de internet" em números de endereço IP nos quais os computadores podem se conectar. Sem ele, o acesso à internet ainda está lá, não será possível abrir os sites sem conhecer previamente o endereço IP, da mesma forma que, sem uma lista telefônica, você é obrigado a saber o número para fazer uma ligação. O vírus DNSChanger ("trocador de DNS", em inglês) modifica o serviço de DNS usado pela conexão do sistema infectado. Normalmente, o serviço de DNS usado é fornecido pelo próprio provedor de acesso. A diferença do DNS mantido pelo grupo do DNSChanger era a existência de redirecionamentos em sites de busca, para faturar com a venda de tráfego e anúncios: já que o DNS estava sob o controle do grupo, eles informavam números incorretos para interceptar os acessos a sites populares. Segundo a IID, o vírus também pode comprometer atualizações do software dos antivírus. "Ele permite que os criminosos possam acessar qualquer informação, mensagem trocada, entre outros dados do computador da vítima", acrescentou.


Sérgio

sexta-feira, junho 15, 2012

Botão "Dislike"


Cuidado... Especialmente na Internet, nem tudo o que reluz é ouro. Aliás, quase nunca! Matéria G1:

Uma espécie de vírus que promete instalar um botão de "não curti" (ou "dislike", no original em inglês) no Facebook está se espalhando pela internet. Usuários de todo o mundo desavisados instalam o aplicativo na rede social e, sem saber, dão permissão para que os desenvolvedores do vírus tenham acesso aos dados pessoais de sua conta. Até a quarta-feira (13), mais de 20 mil pessoas já haviam instalado o aplicativo em seu perfil. Ao ter acesso à conta das pessoas que instalaram o botão, o aplicativo começa a espalhar mensagens para todos os contatos para conseguir mais instalações e, assim, continuar se espalhando. Por volta das 18h desta quarta-feira, o Facebook havia bloqueado o aplicativo por causa de denúncias de usuários. O botão de "não curti" só poderia ser visto por quem já tivesse clicado e instalado a funcionalidade em sua conta. A instalação era feita tanto no perfil do Facebook quanto na extensão do navegador do usuário. Para retirar o vírus, portanto, era preciso desinstalar o aplicativo tanto na rede social quanto no navegador. Não há registros de que o vírus afetasse os arquivos ou senhas de banco de quem fosse infectado. Não é a primeira vez que aplicativo do Facebook é, na verdade, vírus disfarçado. O mesmo tema do botão de "não curti" já foi usado no ano passado. Outros golpes já feitos na rede social foram aplicativos como "Mude a cor do seu perfil" e "Veja quem visitou seu perfil".

Sérgio

sábado, junho 02, 2012

Conhece o Stuxnet?


Novas guerras já estão sendo travadas e você nem sabe... Aliás, cedo ou tarde, poderá ser vítima e nem saber. Matéria G1:

Uma reportagem do "The New York Times" descreve com detalhes uma operação secreta dos Estados Unidos chamada "Jogos Olímpicos". A operação envolvia a criação de um código de computador capaz de atrasar o programa nuclear iraniano. A praga digital, quando descoberta por especialistas, recebeu o nome de Stuxnet e foi considerada a primeira "ciberarma" de uma guerra cibernética, por realizar uma tarefa antes só possível com bombas. O New York Times já havia responsabilizado os Estados Unidos e Israel pelo Stuxnet, mas o número de fontes e detalhes ainda era escasso.

O programa "Jogos Olímpicos" foi iniciado pelo ex-presidente norte-americano George W. Bush depois que analistas militares concluíram ser ele a melhor opção, embora arriscada, para lidar com a ameaça nuclear iraniana. Segundo o jornal, depois de ter acusado incorretamente o Iraque de possuir armas de destruição em massa, Bush não tinha credibilidade para começar uma guerra com o Irã, que afirmava que o fim de suas operações nucleares era apenas a produção de energia. Durante a administração Bush, a operação teve um sucesso modesto. Quando Barack Obama assumiu o governo, ele acelerou o programa e, mesmo depois que o Stuxnet foi exposto em 2010, o presidente norte-americano ordenou que as operações continuassem. De acordo com a reportagem, o presidente estava ciente de que o programa entrava em um novo território e, por isso, temia repercussões diplomáticos caso o plano fosse conhecido. Temia-se, inclusive, que terroristas veriam seus ataques justificados diante das ciberoperações secretas dos Estados Unidos. Os militares também entendiam que os EUA é o país mais dependente em sistemas eletrônicos, e, portanto, o mais vulnerável a ataques desse tipo.

Até hoje, os Estados Unidos não admitem publicamente o uso de qualquer "ciberarmas". Um general aposentado de Israel, porém, já havia exaltado o 'sucesso' do Stuxnet. Nenhum oficial dos Estados Unidos confirmou qualquer envolvimento na criação do vírus de espionagem "Flame", que também atacou principalmente o Irã. Mas, sem assumir a autoria do ataque, um ministro de Israel já defendeu o uso da praga contra o Irã. Depois do Irã, Israel é o segundo país com mais contaminações do "Flame".

Criação do vírus e envolvimento de Israel

Devido às dificuldades de uma ação militar, a CIA, agência de inteligência dos Estados Unidos, tentava sabotar o programa nuclear iraniano alterando componentes de peças, como fontes de energia, para que explodissem. Mas o sucesso dessas tentativas foi limitado, e outra ação era necessária. Bush autorizou o programa secreto "Jogos Olímpicos". De acordo com o New York Times, os Estados Unidos envolveram Israel na criação do Stuxnet para aproveitar os conhecimentos técnicos de uma unidade das forças armadas do país e, também, para que Israel não se sentisse inerte diante do Irã. Os EUA queriam impedir que Israel tomasse medidas militares convencionais contra o país.

Para criar o Stuxnet, era necessário antes criar um código que iria coletar informações sobre as instalações iranianas. Esse código foi chamado de "Beacon". O jornal não dá nome ao ataque, mas é possível que ele tenha sido o vírus Duqu que, segundo a fabricante de antivírus Symantec, capturava as informações que seriam úteis aos Stuxnet e tinha diversas semelhanças em sua programação. Depois que os dados foram coletados, os programadores criaram o segundo vírus, chamado internamente de "bug". O "bug" foi testado em centrífugas semelhantes às do Irã, que os Estados Unidos obtiveram da Líbia em 2003.

Com seu sucesso comprovado pelos restos das centrífugas americanas que explodiram, o Stuxnet foi então levado ao Irã. Como a usina de enriquecimento de urânio em Natanz não tinha conexão com a internet, o método escolhido foi um pen drive. "Sempre tem um idiota que não pensa muito sobre o pen drive que tem na mão", afirmou um oficial norte-americano ao "New York Times".

O ataque confundiu os iranianos, porque fazia rápidas modificações na rotação das centrífugas para que as partes delas apresentassem problemas. Enquanto isso, o vírus enviava sinais aos computadores de que tudo estava bem. O objetivo era fazer com que os iranianos pensassem que eram burros ou incompetentes – o que deu certo: funcionários das usinas chegaram a ser demitidos pelas falhas. Com o ataque descoberto em 2010, Barack Obama autorizou que a operação continuasse – e seu sucesso então foi maior do que o anterior. No final, 1 mil das 5 mil centrífugas de enriquecimento de urânio em Natanz teriam sido destruídas.

Perda de controle

O Stuxnet teria sido descoberto porque os Estados Unidos e Israel perderam o controle da praga. O código não teria sido capaz de detectar a mudança de ambiente quando um engenheiro que tinha o computador infectado conectou seu sistema à internet. Não se sabe quem introduziu o erro no código. "Deve ter sido Israel. Eles foram longe demais", teria dito o vice-presidente norte-americano Joe Biden.

Sérgio

sábado, abril 07, 2012

Vírus para Mac


É, os vírus para Mac estão aí... Matéria do G1:

A fabricante de antivírus russa Dr. Web divulgou que 600 mil computadores Mac, da Apple, já foram infectados pelo vírus Flashback. Do total, 1.593 máquinas estão no Brasil (400 apenas em São Paulo). Os Estados Unidos foi o país mais atingido, com 300 mil Macs. O Flashback ataca computadores Apple, equipados com o sistema operacional Mac OS X, por meio de falhas no plug-in do Java, da Oracle, que é usado em páginas web. A Dr. Web conseguiu ter acesso às estatísticas presentes no servidor de controle do vírus. Segundo a fabricante, existem até 4 milhões de páginas com o código que instala a praga. Após se instalar no sistema, o código entra em contato com um servidor de controle e envia um identificador gerado na hora da infecção. Com isso, é possível saber o número exato de máquinas que instalaram o vírus. Na quarta-feira (4), a Dr. Web informou que eram 550 mil, mas um tuite enviado por um especialista da empresa atualizou o número para 600 mil.

De acordo com a Intego, outra fabricante de antivírus, o Flashback monitora sites específicos para tentar roubar senhas de serviços como Google, Yahoo, Paypal e bancos. A Dr. Web nega que o vírus tenha essa função e afirma que ele somente redireciona links de sites de busca. No início desta semana, a distribuição da praga estava sendo feita por meio de uma falha do Java corrigida em fevereiro, mas a Apple ainda não havia disponibilizado a atualização para o Mac OS X, deixando qualquer usuário do sistema que tivesse o Java ativado vulnerável. Bastava infectar uma página com o código para ser imediatamente infectado, sem confirmar nenhum download. O Java é um plug-in executado em navegadores, como o Safari, para dar recursos extras para páginas web. Na terça-feira (3), a Mozilla anunciou que o Firefox vai começar a bloquear as versões inseguras do plug-in do Java, mas somente no Windows. No Mac OS X, o navegador ainda não realiza o bloqueio. A Mozilla não explicou o motivo, mas afirmou que o plug-in para Mac OS X também poderá ser bloqueado "no futuro".

Sérgio